Michelle Bordachar, directora nacional de la Agencia Nacional de Ciberseguridad, destacó que el reporte oportuno de incidentes, la colaboración entre el sector público y privado y el fortalecimiento de medidas básicas de seguridad son elementos fundamentales para avanzar hacia una mayor resiliencia digital en Chile.
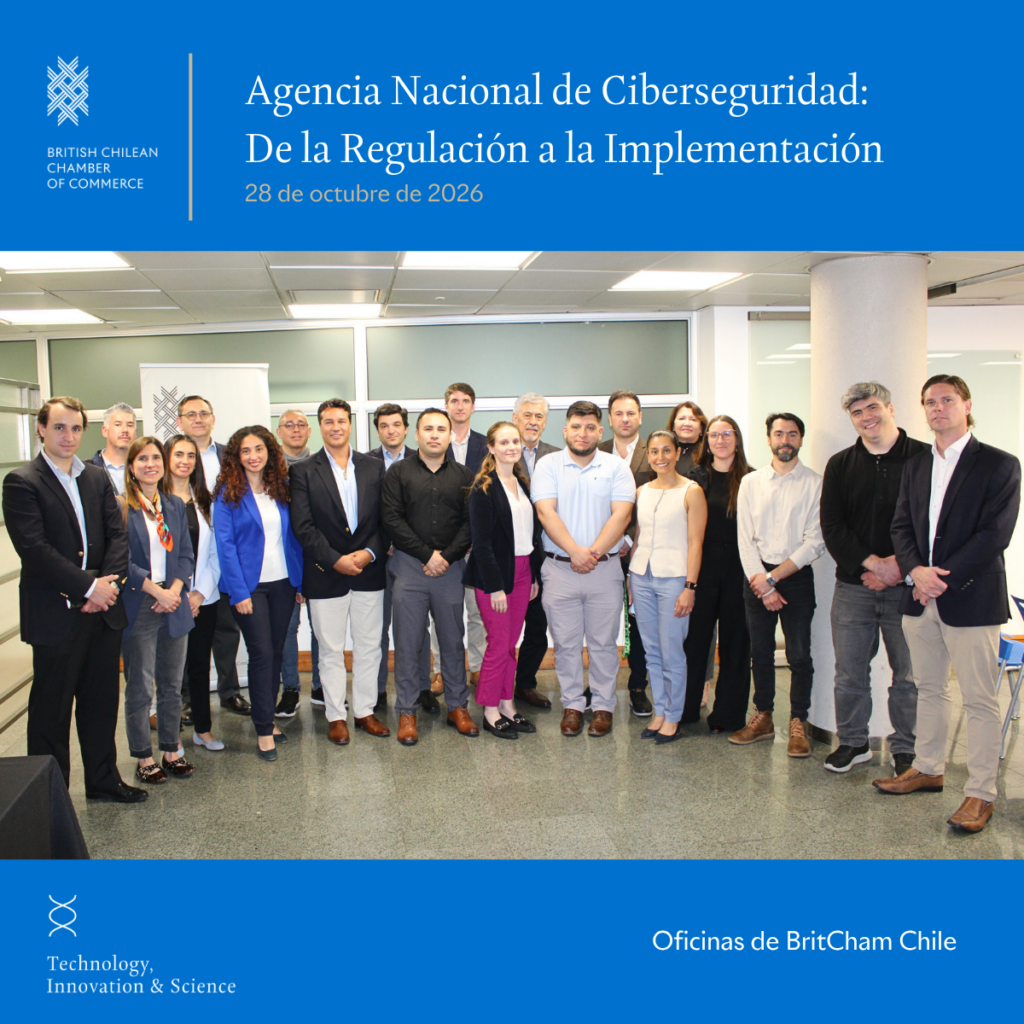
Santiago, octubre de 2026.– La Cámara Chileno Británica de Comercio (BritCham Chile), a través de su Comité de Tecnología, Innovación y Ciencias, realizó el conversatorio “Agencia Nacional de Ciberseguridad: De la Regulación a la Implementación”, encuentro que contó con la participación de Michelle Bordachar Benoit, directora nacional de la Agencia Nacional de Ciberseguridad (ANCI), y fue moderado por Joanna Pérez, presidenta del Comité de Tecnología, Innovación y Ciencias de BritCham Chile.
La actividad dio continuidad al trabajo desarrollado por el Comité en torno a la implementación de la Ley N° 21.663, Marco de Ciberseguridad, abordando los avances registrados desde la puesta en marcha de la nueva institucionalidad, el proceso de calificación de Operadores de Importancia Vital (OIV), el reporte de incidentes, la fiscalización, la seguridad de las cadenas de suministro y los desafíos que enfrentan las organizaciones en esta nueva etapa.
Confianza y reporte oportuno: elementos centrales del nuevo sistema
Durante el encuentro, Bordachar señaló que uno de los principales avances observados ha sido el aumento progresivo de la confianza de las organizaciones en la Agencia. La ANCI está recibiendo más reportes que el año anterior, fenómeno que, explicó, no necesariamente responde a un incremento equivalente de los ciberataques, sino también a una mayor disposición de las instituciones a informar los incidentes y colaborar con la autoridad.
En este contexto, la directora nacional de la ANCI entregó uno de los mensajes más claros de la jornada:
“Ante la duda, reporte”.
Bordachar explicó que informar un incidente permite a la Agencia analizar la amenaza, entregar recomendaciones y, cuando corresponde, advertir a otras organizaciones que utilizan tecnologías o sistemas similares.
“El peor error es no reportar por miedo a las consecuencias legales. Lo más grave siempre es ocultar información, notificar tarde u obstaculizar el trabajo de la Agencia”, enfatizó.
La directora explicó que detrás de este enfoque existe una lógica fundamental de confianza. Para prevenir nuevos incidentes, la ANCI necesita conocer las amenazas y vulnerabilidades que están afectando a las organizaciones.
“Nuestro trabajo sólo lo podemos hacer si las instituciones confían en nosotros”, señaló Bordachar, subrayando que la información obtenida a través de los reportes permite desarrollar inteligencia de amenazas y adoptar medidas preventivas antes de que una misma vulnerabilidad afecte a otras organizaciones.
Proveedores tecnológicos y cadenas de suministro
Otro de los aspectos relevantes de la conversación fue el riesgo asociado a los proveedores tecnológicos y servicios digitales. Bordachar explicó que muchos incidentes pueden originarse en terceros que tienen acceso privilegiado o remoto a los sistemas de una organización.
En este escenario, recomendó que las empresas incorporen la ciberseguridad dentro de sus procesos de contratación y gestión de proveedores y verifiquen el cumplimiento de las obligaciones correspondientes.
La discusión puso de relieve que la ciberseguridad ya no puede analizarse únicamente dentro de los límites de una organización: las vulnerabilidades pueden propagarse a través de proveedores, plataformas y cadenas de suministro altamente interconectadas.
Medidas básicas que pueden prevenir gran parte de los incidentes
Entre las prioridades para fortalecer la seguridad de las organizaciones, Bordachar fue especialmente enfática en la necesidad de implementar una adecuada gestión de contraseñas y autenticación multifactor.
“Doble factor de autenticación para todos, gestor de contraseñas. Eso es lo básico”, afirmó.
La directora explicó que una proporción importante de los incidentes observados tiene su origen en el robo o vulneración de credenciales. La utilización de contraseñas diferentes y robustas, junto con un segundo factor de autenticación, permite incorporar una barrera adicional incluso cuando una contraseña ha sido comprometida.
A ello se suma la necesidad de contar con sistemas capaces de identificar comportamientos anómalos. Una cuenta que habitualmente accede a un determinado volumen de información y repentinamente comienza a descargar cantidades masivas de datos debería generar alertas y activar mecanismos de protección.
Una Agencia orientada a la prevención
Bordachar recalcó que una parte importante del trabajo de la ANCI ocurre fuera de la visibilidad pública. Cuando la Agencia recibe información sobre una vulnerabilidad que podría afectar a varias organizaciones, puede identificar a otras instituciones expuestas y contactarlas para que adopten medidas de mitigación antes de sufrir un ataque.
“El reporte nos permite hacer una cantidad de prevención de incidentes y delitos que no se lo pueden llegar a imaginar”, señaló.
Este modelo adquiere especial relevancia frente a vulnerabilidades presentes en sistemas utilizados por múltiples organizaciones. A partir del reporte de una institución afectada, la Agencia puede trabajar con el proveedor, identificar a otros clientes potencialmente expuestos y promover medidas de mitigación antes de que el atacante alcance nuevos objetivos.
La directora también reconoció las restricciones de recursos humanos y técnicos con que actualmente opera la institución, contexto en el cual adquieren particular importancia la colaboración público-privada, la coordinación con reguladores sectoriales y la cooperación internacional.
Inteligencia artificial: una amenaza que acelera los tiempos
Uno de los puntos de mayor preocupación planteados durante el encuentro fue la creciente incorporación de inteligencia artificial en los ciberataques.
Bordachar relató que la Agencia ya ha observado en Chile un ataque desplegado mediante inteligencia artificial, que permitió acelerar considerablemente acciones que anteriormente requerían semanas de intervención humana.
Este nuevo escenario, explicó, incrementa la velocidad con que un atacante puede desplazarse dentro de los sistemas comprometidos, obtener credenciales e intentar acceder a otros equipos y plataformas.
La advertencia refuerza la necesidad de que las organizaciones no esperen a sufrir un incidente para fortalecer sus capacidades. La evolución de las amenazas exige avanzar hacia modelos preventivos capaces de detectar comportamientos anómalos, contener accesos indebidos y responder rápidamente.
Colaboración público-privada como elemento estratégico
Las capacidades institucionales también fueron parte del diálogo. Bordachar explicó que, frente a la amplitud de las responsabilidades de la Agencia, la cooperación con otros actores resulta indispensable.
“Dependemos mucho de la colaboración público-privada. Dependemos mucho también de la colaboración internacional”, sostuvo.
Esta cooperación permite ampliar las capacidades de prevención y respuesta, compartir información sobre amenazas y generar una relación más estrecha entre la autoridad, los sectores regulados, los proveedores tecnológicos y otras organizaciones que forman parte del ecosistema digital.
De una obligación tecnológica a una responsabilidad corporativa
Para BritCham Chile, el encuentro confirmó que la implementación de la Ley Marco está llevando la ciberseguridad más allá de las áreas exclusivamente tecnológicas. La gestión del riesgo digital comienza a integrarse directamente en la gobernanza corporativa, el compliance, la continuidad operacional y la gestión estratégica de riesgos.
El desafío para las empresas es anticiparse: comprender si se encuentran dentro del ámbito de aplicación de la normativa, conocer las obligaciones de sus proveedores, establecer protocolos claros de reporte y respuesta, fortalecer sus controles internos y generar una cultura organizacional en la que informar oportunamente un incidente sea parte de la gestión responsable del riesgo.
El Comité de Tecnología, Innovación y Ciencias de BritCham Chile continuará promoviendo espacios de diálogo entre autoridades, empresas y especialistas, con el objetivo de contribuir a una implementación efectiva del nuevo marco de ciberseguridad y fortalecer la resiliencia digital y la confianza necesarias para el desarrollo de los negocios en Chile.